Guías
Cómo se protege tu cuenta: tres llaves, dos firmas
TropyCash · 26 sept 2026 · 8 min
La mayoría de las apps guardan tu dinero detrás de una sola puerta: una contraseña, un código por SMS, una frase de doce palabras apuntada en un papel. Si alguien la abre, entra. Si la pierdes tú, te quedas fuera.
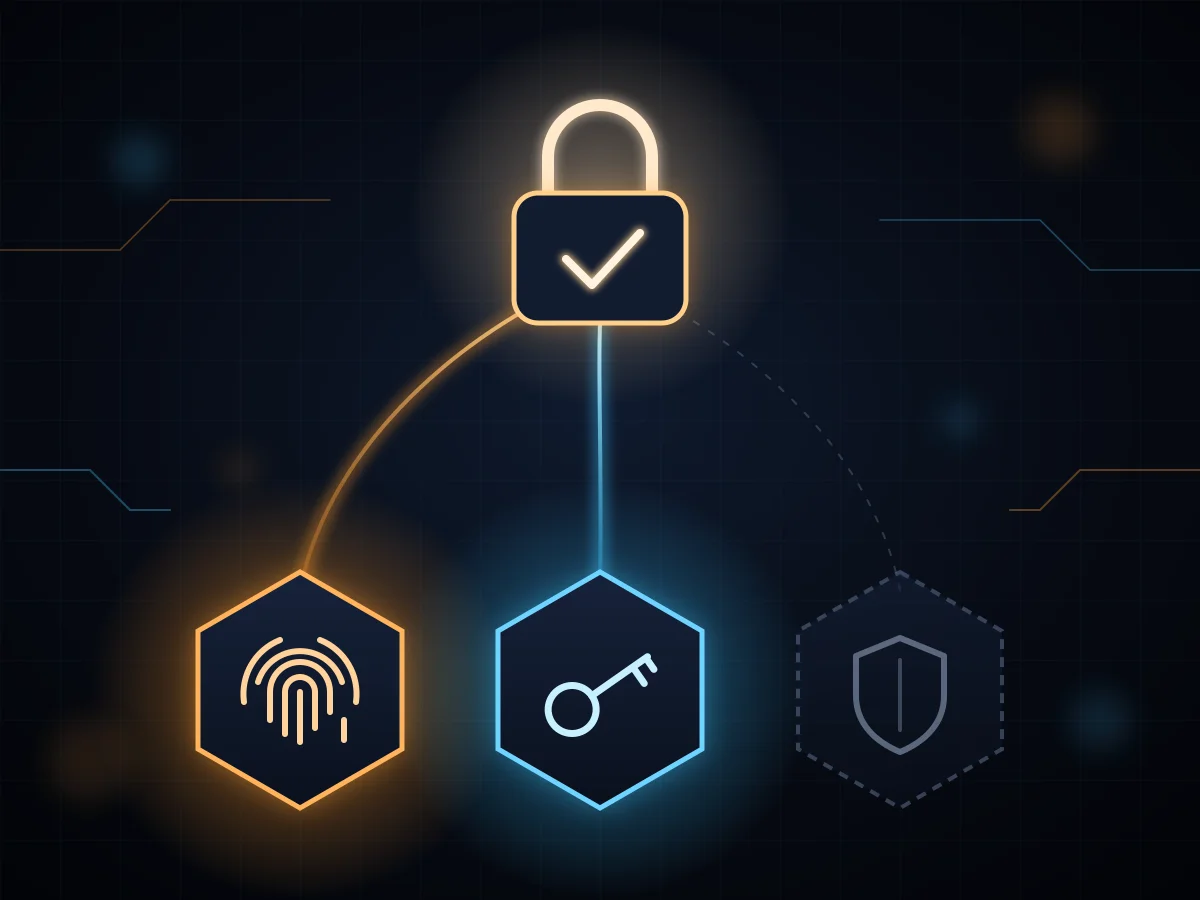
En TropyCash tu cuenta no tiene una puerta: tiene tres llaves, y para mover dinero hacen falta dos. Esta guía explica qué es cada llave, qué pasa en el día a día, qué hacer si un día pierdes el teléfono y cómo nacen tus wallets de Bitcoin, Tron y Solana.
Las tres llaves
Tu cuenta es una wallet multifirma 2 de 3. Vive en la cadena, no en nuestros servidores, y la regla que la gobierna también está escrita en la cadena: ninguna llave sola puede mover un céntimo.
- Tu passkey. La creas al registrarte y se desbloquea con tu huella, tu cara o el PIN de tu dispositivo. Se guarda en tu gestor de contraseñas (el llavero de Apple o el de Google) y nunca sale de ahí: ni nosotros ni nadie la ve.
- Tu llave de inicio de sesión. Es la que se abre cuando entras con tu correo o tu cuenta social. No tienes que apuntar nada: va ligada a tu acceso.
- La llave de TropyCash. La guardamos nosotros y está ahí para una sola cosa: ayudarte a recuperar la cuenta. Solo firma después de que demuestres que eres tú con tus factores de recuperación (más abajo).
Ninguna llave sola sirve de nada. Ni un ladrón con tu correo, ni alguien con tu teléfono, ni nosotros mismos podemos mover tus fondos con una sola.
En el día a día: huella y listo
Cuando envías dinero firman tus dos llaves: la de inicio de sesión y la passkey. Para ti eso es un toque de huella o una mirada a la cámara. Sin frases que copiar, sin códigos que esperar y sin pagar gas: las comisiones de red corren de nuestra cuenta.
La llave de TropyCash no participa en tus operaciones normales. Queda en reserva.
Si pierdes el teléfono
Aquí está la diferencia con una wallet de una sola llave. Si pierdes el dispositivo donde vivía tu passkey (o la borras sin querer), tu dinero sigue en la cadena, intacto. Lo que hace falta es poner una passkey nueva, y para eso entra la tercera llave.
En la pantalla de acceso toca «¿Perdiste tu passkey o es tu primera vez?». Te pediremos tus factores de recuperación. Si los superas, la llave de TropyCash firma junto a tu llave de inicio de sesión (dos de tres) y cambia la passkey vieja por una nueva.
Los tres factores de recuperación
Son lo que demuestra que eres tú cuando falta la passkey. Hay tres, y se configuran en Ajustes → 2FA:
- Contraseña de recuperación. Te la pedimos al crear la cuenta, con al menos 12 caracteres. No la guardamos: guardamos solo una huella criptográfica que sirve para comprobarla y no para descifrarla.
- App de authenticator. Google Authenticator, Authy o cualquier otra que genere códigos de seis dígitos.
- Telegram. Vinculas tu cuenta con nuestro bot y, cuando haga falta, apruebas la recuperación con un botón dentro de Telegram, lejos del navegador donde se pidió.
La regla es simple: te pedimos dos de los factores que tengas configurados (o el único que tengas, si solo has puesto uno). Con los tres, te basta cualquier pareja. Así, si olvidas la contraseña, entras con el authenticator y Telegram.
Si configuras un solo factor y lo pierdes junto con tu passkey, no hay forma de recuperar el acceso: tus fondos seguirían en la cadena, pero nadie podría moverlos, tampoco nosotros. Configura al menos dos. Te lleva dos minutos.
Qué hacemos para que nadie adivine tus factores
- Intentos limitados. Los tres factores comparten un único contador de intentos. Si alguien falla varias veces, la espera crece (15 minutos, luego 30, luego una hora). No hay tres oportunidades de fuerza bruta, hay una.
- Nunca te dejamos sin factores. Puedes quitar los que quieras, pero no el último. Una cuenta sin forma de recuperarse es un bloqueo esperando a ocurrir.
- Cambiar tus factores exige tu passkey. Añadir, cambiar o quitar un factor se confirma siempre con tu huella. Nadie puede usar un factor para borrar los demás.
Bitcoin, Tron y Solana: una semilla que nace de dos secretos
Todo lo anterior protege tu cuenta principal, la que usa las redes compatibles con Ethereum. Bitcoin, Tron y Solana funcionan distinto y no admiten esa misma multifirma, así que en cada una tienes una wallet propia de una sola llave, con su frase de 12 palabras de siempre. Lo importante es cómo nace esa frase.
El caso Coldcard
A finales de julio de 2026, alguien vació más de 5.000 direcciones de Bitcoin creadas con carteras físicas Coldcard, y se llevó más de 1.500 BTC según varias firmas de análisis. No necesitó tocar ningún aparato. Un error de compilación en el firmware, presente desde marzo de 2021, hizo que las semillas no salieran del generador de azar del hardware sino de uno de software predecible. En lugar de 128 bits de azar, algunas semillas tenían unos 40 y otras unos 72. Con tan pocas combinaciones posibles, el atacante pudo calcular las semillas una a una y comprobar en la cadena cuáles tenían saldo.
Lo peor: actualizar el firmware no arreglaba las semillas ya creadas. Cada usuario afectado tenía que crear una semilla nueva y mover sus fondos a mano.
El fallo de fondo es de diseño: todo dependía de una sola fuente de azar. Si esa fuente falla, no hay nada detrás.
Cómo nace tu semilla en TropyCash
Tu frase de 12 palabras no sale de un generador de azar que tengamos que creer que funciona. Se calcula juntando dos firmas hechas con dos secretos distintos, guardados en sitios distintos:
- Una firma de tu llave de inicio de sesión, la misma que protege tu cuenta.
- Una firma de una llave de TropyCash, que nuestro servidor solo entrega después de que la pidas con tu passkey.
Las dos se mezclan con una función criptográfica estándar (HKDF-SHA256) y el resultado son 128 bits completos: los que caben en 12 palabras.
Esto cambia las cosas frente a lo de Coldcard:
- Hacen falta dos fallos, no uno. Para adivinar tu semilla, un atacante necesitaría tu llave de inicio de sesión y la llave de nuestro servidor. Si una de las dos se viera comprometida, la otra seguiría ocultando la semilla.
- No depende del azar de un aparato. No hay un chip cuyo generador pueda salir defectuoso ni un firmware que pueda romperlo en una actualización.
- Nadie la tiene guardada. La semilla no se almacena en ningún sitio: se recalcula cuando hace falta y se borra justo después.
- Recuperar tu cuenta no cambia tus direcciones. La semilla no depende de la passkey, así que si la cambias por una nueva tus direcciones de Bitcoin, Tron y Solana siguen siendo las mismas.
Aislada incluso de nuestra propia app
La semilla se calcula dentro de una ventana aislada con su propio dominio, separada de la app. La app nunca la ve: solo recibe tu dirección o el identificador de la transacción ya enviada. Además, cada envío lo apruebas con tu passkey sobre el destino y el importe exactos (en Bitcoin, también la comisión máxima), y la ventana aislada vuelve a comprobarlos antes de emitir. Si algo cambió por el camino, no sale nada.
Tus 12 palabras son tuyas
Desde Ajustes puedes ver la frase de cada red y llevártela a cualquier wallet estándar: Sparrow o Electrum para Bitcoin, TronLink para Tron, Phantom o Solflare para Solana. Es tu copia de seguridad para no depender de nosotros.
Estas wallets son de una sola llave: quien tenga tus 12 palabras controla esos fondos, sin passkey ni factores que lo frenen. Apúntalas en papel, no les hagas captura y no se las des a nadie.
Tres consejos
- No reutilices la contraseña de tu correo. Tu correo abre una de las llaves. Si la contraseña de recuperación es la misma, quien robe una tiene las dos.
- Añade el authenticator y Telegram. Con tres factores puedes olvidar cualquiera sin quedarte fuera.
- Desconfía de quien te pida códigos. Nadie de TropyCash te va a pedir tu contraseña de recuperación ni un código del authenticator, ni por chat, ni por correo, ni por teléfono.
La seguridad buena es la que no estorba: un toque para enviar y un camino claro para volver si algo sale mal. Si tienes dudas sobre tu configuración, escríbenos.